
Як ми створили sci-fi панель безпеки: 20 років від IDS на LKM до AI-захисту
Двадцять років тому захист сервера означав власноруч написати «очі та вуха» у ядрі. Сьогодні це означає навчити машину читати мільйон рядків логів і вказувати, які дванадцять із них справді важливі. Це історія нової панелі безпеки LightUp.Cloud — і двох десятиліть роботи над виявленням вторгнень, що її сформували.
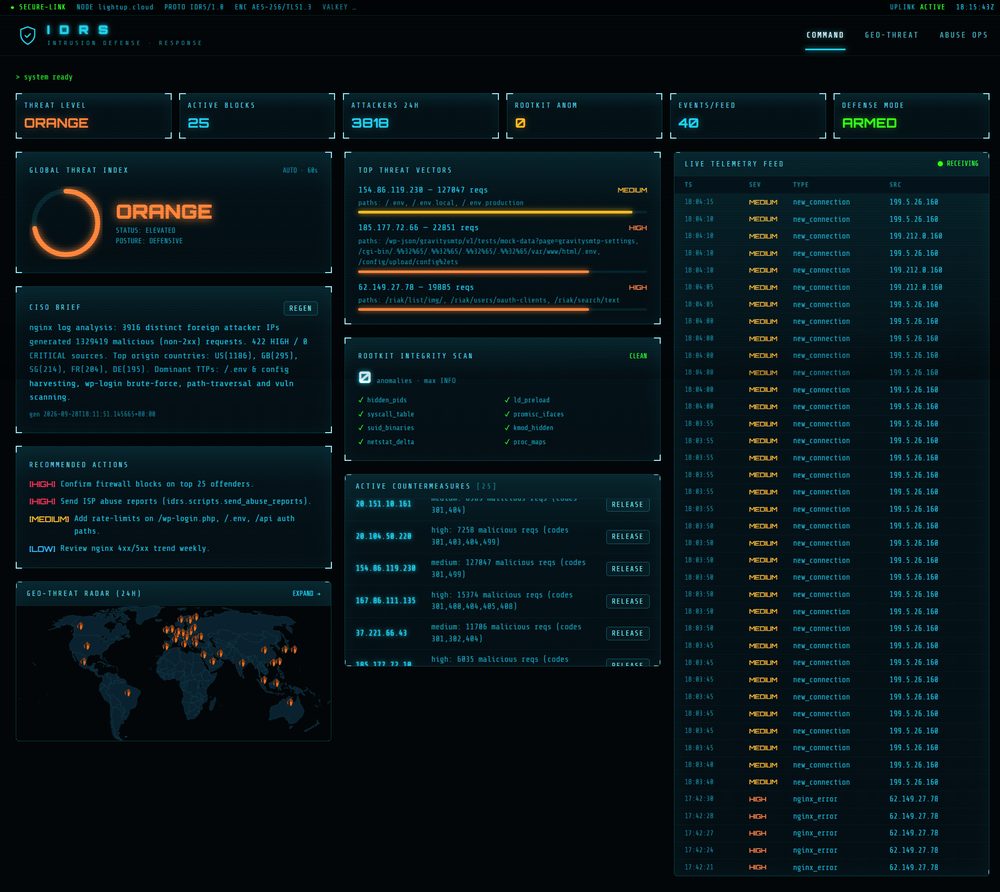
Командна консоль IDRS: рівень загрози в реальному часі, гео-радар загроз, сканування цілісності на руткіти та живий потік телеметрії.
Старий спосіб: детектор усередині ядра
Моєю першою системою виявлення вторгнень був завантажуваний модуль ядра (LKM). Тоді, щоб побачити, що насправді робить зловмисник, ви перехоплювали таблицю системних викликів — open, execve, ptrace, мережеві виклики — і спостерігали зсередини ядра, де від вас нічого не могло сховатися. Це було водночас потужно й страшно: один хибний вказівник — і вся машина йшла в паніку. Ви вчилися поважати систему.
Та епоха навчила урок, що досі лежить в основі всього, що ми будуємо: виявлення має жити близько до правди. Логи брешуть через замовчування, демони в просторі користувача можна вбити, але ядро бачить кожен процес, що справді працює, і кожен пакет, що справді надходить.
Що змінилося: проблема обсягу
Підхід «сигнатури та системні виклики» мав стелю, і ми в неї боляче вперлися. Сучасні зловмисники не надсилають один хитрий експлойт — вони надсилають потік. Один тиждень наших логів nginx — це понад два мільйони запитів, півтора мільйона з яких — не-2xx сканування: збирання /.env, брутфорс wp-login.php, обхід шляхів /cgi-bin/. Такого не прочитає жодна людина. І жоден статичний набір правил за цим не встигне.
Проблема перестала бути виявленням і стала сортуванням. З мільйона подій — яка жменька є реальною скоординованою загрозою, вартою реакції? Це проблема мови не менше, ніж безпеки, — а мова саме те, у чому сучасний ШІ вправний.
Новий спосіб: ШІ як аналітик, що ніколи не спить
Панель вище — це інтерфейс IDRS, нашої системи виявлення й реагування на вторгнення. Під нею локальна велика мовна модель працює повністю на нашому обладнанні (дані клієнтів ніколи не залишають сервер) і робить те, що робив би втомлений аналітик SOC о 3-й ночі, тільки безперервно й нічого не пропускаючи.
Запуск моделі локально — свідомий вибір. Надсилати вашу телеметрію безпеки до стороннього AI-API означало б відправити ті самі дані, які ви намагаєтеся захистити, у чужу хмару — протилежність усьому, за що виступає LightUp. Сервер моделі прив'язаний лише до loopback і ніколи не доступний ззовні.
Як читати консоль
Глобальний індекс загроз — один погляд показує стан: GREEN, YELLOW, ORANGE, RED.
Гео-радар загроз — кожне вороже джерело нанесене на карту світу як рука, що тягнеться з країни походження, розміром за обсягом атак. Театрально навмисно: стіна «зомбі-рук» передає стан постійного автоматизованого нападу набагато швидше, ніж таблиця IP-адрес. Карта рендериться на сервері й не робить жодних зовнішніх запитів тайлів.
Головні вектори загроз — найгірші порушники з реальною кількістю запитів і точними шляхами, які вони били.
Сканування цілісності на руткіти — уклін туди, де все почалося: приховані PID, трюки LD_PRELOAD, підміна таблиці системних викликів. Перевірки рівня ядра двадцятирічної давнини, тепер лише одна панель серед багатьох.
Активні контрзаходи й жива телеметрія — що система вже зробила (блокування IP з розблокуванням в один клік) і що відбувається просто зараз, у прямому потоці через SSE.
Виявлення — половина справи, реагування — інша
IDS, що лише спостерігає, — це димовий сповіщувач без спринклерів. IDRS замикає цикл: блокує IP, чорнодірить діапазони, блокує акаунти і — крок, який більшість команд пропускають — повідомляє про зловмисників їхнім провайдерам. Система групує IP за хостинг-провайдером, знаходить контакт зловживань кожного й складає доказовий звіт зі списком усіх IP та надісланих ними шкідливих запитів. Як ми писали ще роки тому в нашому матеріалі про DDoS, маршрут скарги про зловживання невибагливий, але справді дієвий.
Двадцять років, один принцип
Інструменти змінилися до невпізнання — від власноруч написаного модуля ядра до локальної LLM, що міркує над живим потоком подій, — але принцип лишився. Тримайся близько до правди, дій за тим, що важливо, і зберігай дані під контролем клієнта. ШІ просто дозволяє робити це в масштабі, який був немислимим, коли ми починали.