
Ризики обміну даними: недбале минуле великих технокомпаній і безпечне рішення LightUp.Cloud
У цифрову епоху дані — жаданий актив, що рушить інновації та прибуток для технологічних гігантів. Однак недбале поводження з даними користувачів компаніями на кшталт Google, Facebook, Dropbox та Amazon призвело до значних витоків, підриваючи довіру й спонукаючи до суворіших норм. Як зауважив Карл Маркс у «Капіталі», «за належного прибутку капітал стає дуже сміливим» — настрій, що відображається в готовності великих технокомпаній експлуатувати дані користувачів заради фінансової вигоди. Ця стаття розглядає історичні випадки витоків даних, категоризує їхні причини та показує, як LightUp.Cloud дає користувачам змогу через безпечне, локальне зберігання помʼякшувати ці ризики, забезпечуючи контроль і прозорість щодо їхніх даних.
Мотив прибутку за експлуатацією даних
Технологічні компанії запекло конкурують за накопичення даних користувачів, часто використовуючи їх для тренування моделей ШІ чи продажу рекламодавцям, як натякає спостереження Маркса: високі прибутки надають корпораціям сміливості обходити етичні межі. Наприклад, придбання Microsoft компанії LinkedIn дало їй змогу використовувати дані користувачів для тренування ШІ, посилюючи свою конкурентну перевагу. Так само співробітник Amazon на конференції Python у Дубліні розкрив наявність у компанії спеціального відділу для аналізу використання сервісів AWS, начебто для конкуренції з клієнтами шляхом копіювання їхніх пропозицій. Ці практики підкреслюють потребу користувачів ставити в пріоритет локальні рішення для зберігання, що запобігають експлуатації даних.
Помітні випадки витоків даних та їхні причини
Історія великих технокомпаній рясніє витоками даних, категоризованими за недбалістю, незахищеною інфраструктурою та навмисним продажем даних:
Недбалість і незахищені практики
- Незашифровані передачі Google: роками Google передавав дані користувачів, зокрема електронні листи та пошукові запити, через публічні мережі у відкритому вигляді без шифрування, наражаючи їх на перехоплення. Ця практика тривала, доки громадське обурення та регуляторний тиск не змусили запровадити HTTPS у середині 2010-х, підкресливши недбалий підхід до конфіденційності користувачів.
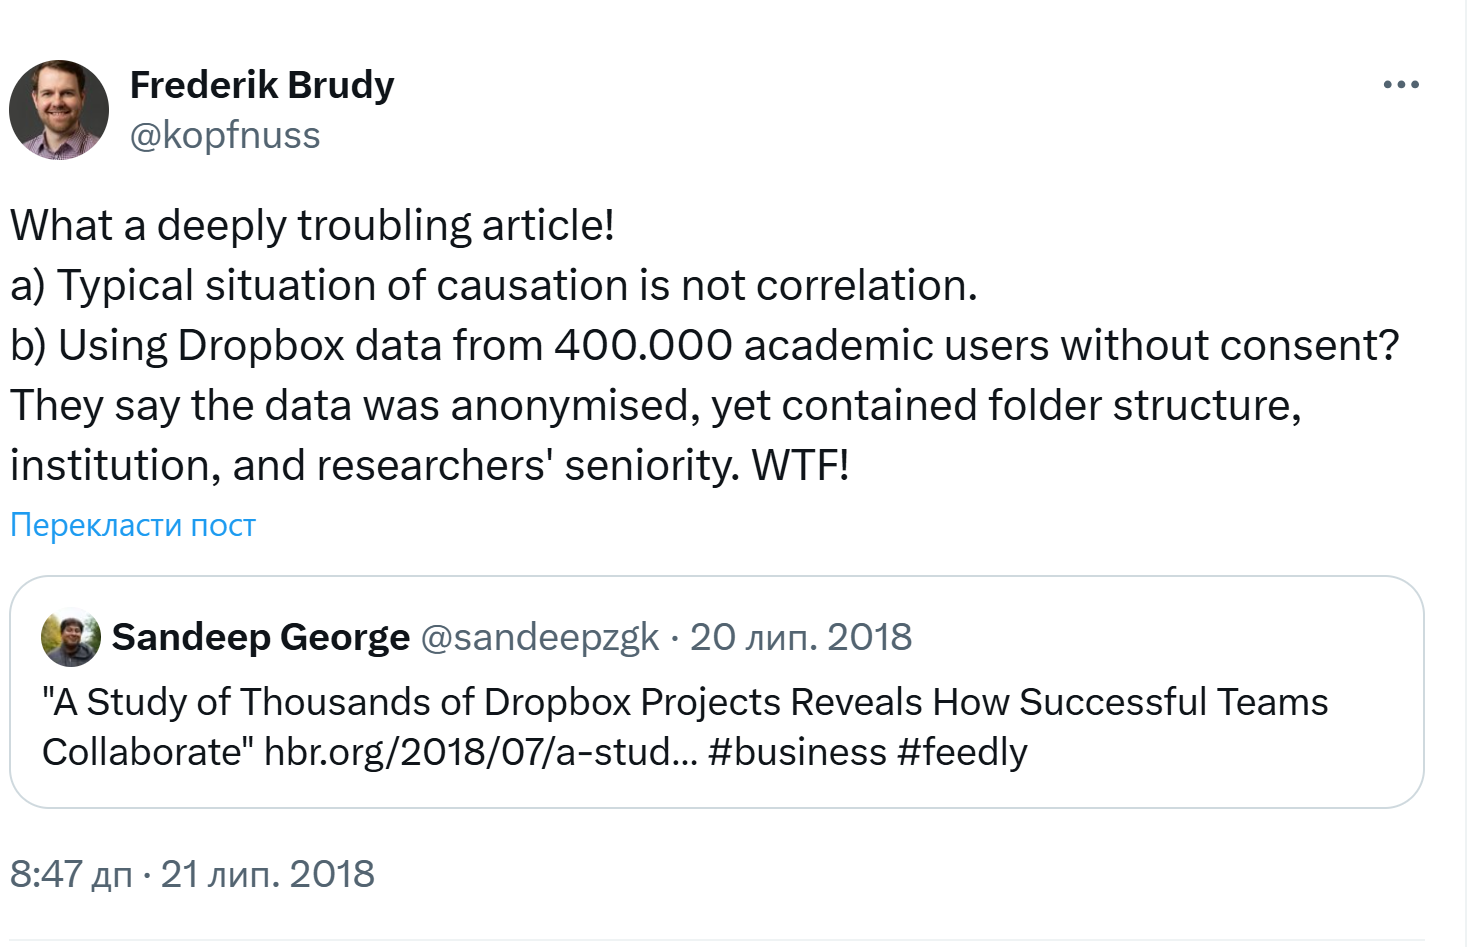
- Витік Dropbox 2012 року: хакери скористалися викраденими обліковими даними співробітника, щоб отримати доступ до 68 мільйонів облікових записів користувачів, з адресами електронної пошти та паролями, оприлюдненими онлайн у 2016 році. Затримка Dropbox із розкриттям витоку та відсутність шифрування на рівні користувача погіршили шкоду.
- Внутрішні витоки Amazon: у травні 2017 року співробітники Amazon виявили незахищені номери кредитних карток American Express у своїй внутрішній мережі, доступні протягом місяців. Обмежені журнали аудиту (90 днів) завадили визначити, чи були дані використані зловмисно, викривши слабкі внутрішні засоби контролю.
Незахищена інфраструктура
- Вгадування URL у AWS S3 в Dropbox: покладання Dropbox на AWS S3 дозволяло зловмисникам вгадувати URL файлів, уможливлюючи несанкціоноване завантаження файлів користувачів. Неправильно налаштовані бакети S3 — повторювана проблема серед клієнтів AWS — розкривали чутливі дані через неадекватні налаштування безпеки.
- Витік Twitch у Amazon (2021): помилка конфігурації сервера розкрила 128 гігабайтів даних Twitch, зокрема вихідний код і заробітки стримерів, через слабкі практики безпеки AWS. Відсутність публічних коментарів Amazon ще більше посилила недовіру.
- Витік бази даних Elastic (2025): неправильно налаштований хмарний сервер розкрив 184 мільйони облікових даних для входу у відкритому вигляді для сервісів на кшталт Google, Facebook та Amazon, загальним обсягом 47 ГБ, виявлений дослідником Джеремаєю Фаулером.
Навмисний продаж даних і зловживання
-
Продаж даних Facebook:
Facebook продавав дані користувачів рекламодавцям і третім сторонам, зокрема Cambridge Analytica, яка
зловживала ними для політичного таргетингу. Зʼявилися звинувачення, що дані ділили з китайськими субʼєктами,
викликаючи занепокоєння щодо національної безпеки. Штраф ЄС 2023 року в 1,3 мільярда доларів за незаконні
передачі даних до США підкреслив порушення GDPR.
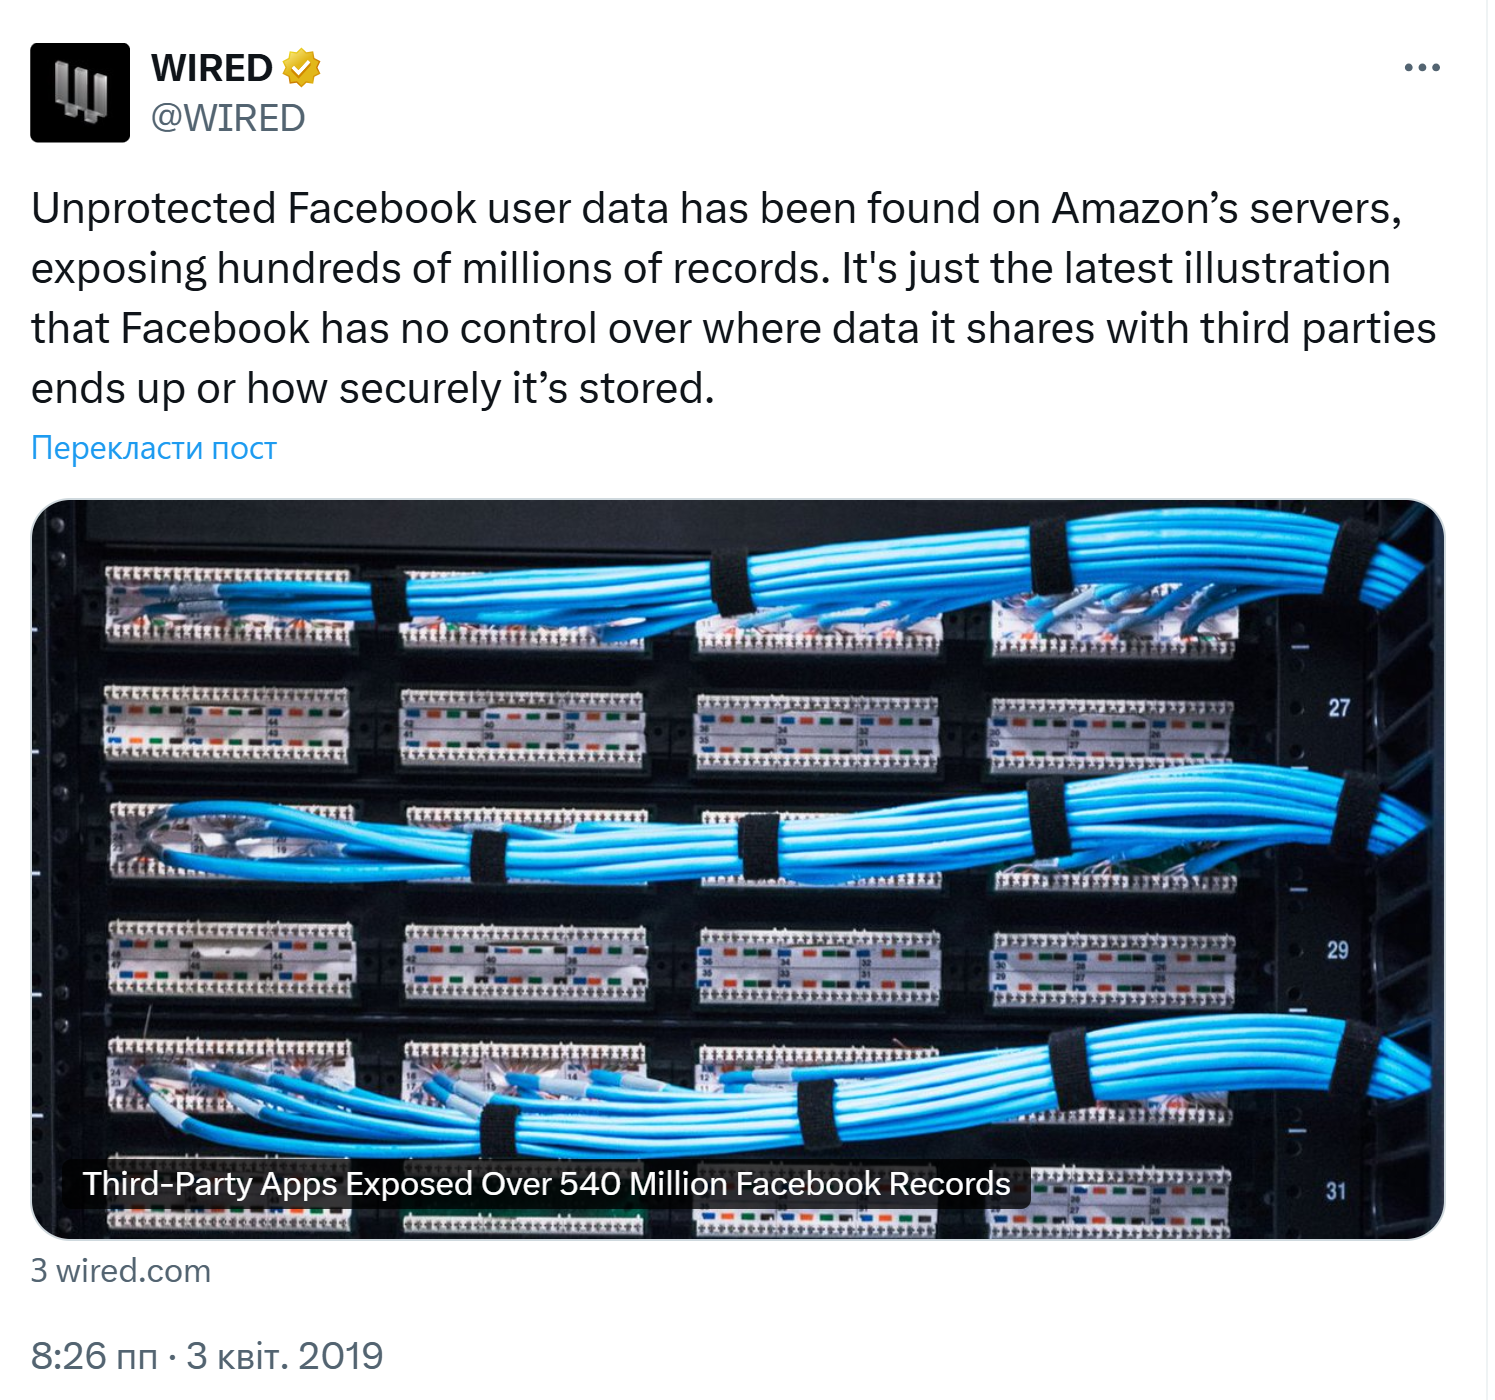
- Збирання даних клієнтів Amazon: китайська компанія з обробки даних зібрала мільйони записів клієнтів Amazon, що нагадувало Cambridge Analytica, скориставшись програмою, яка дозволяла продавцям видобувати метрики. Реакцією Amazon було обмеження обміну даними, але інцидент викрив системні вразливості.
-
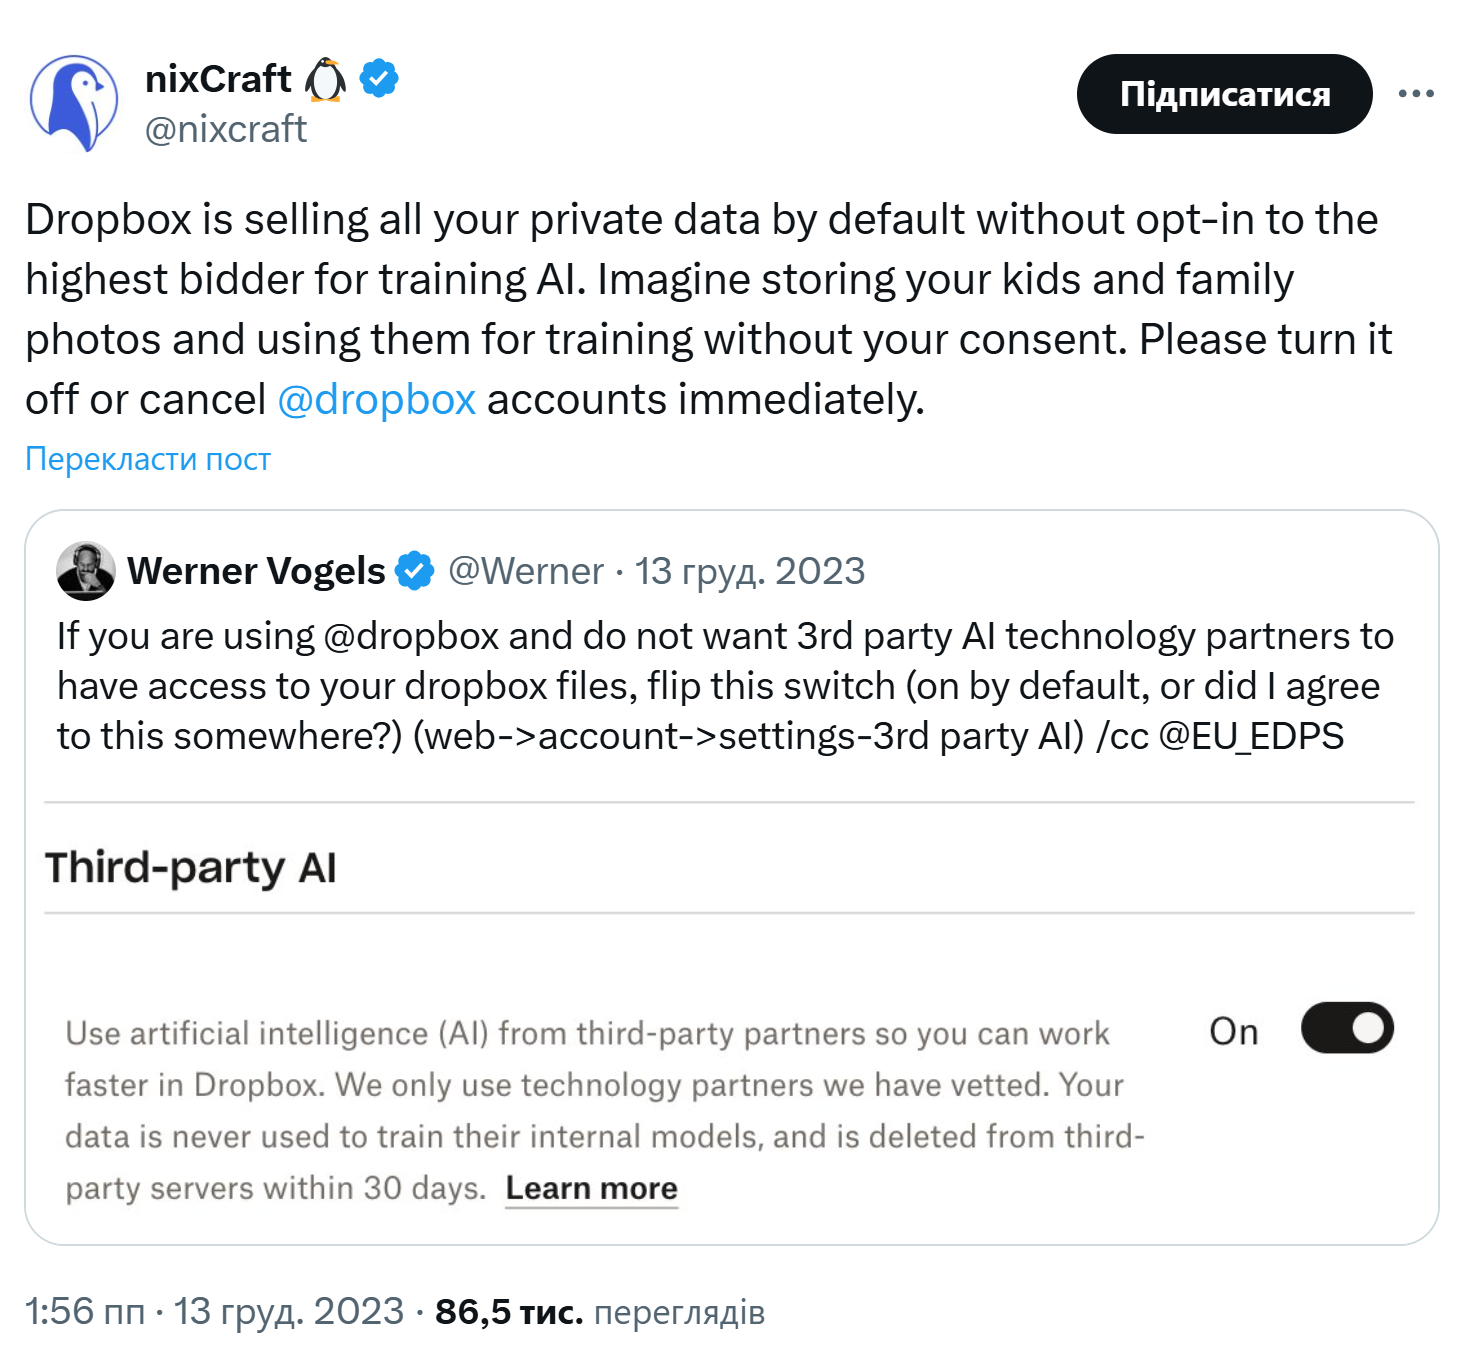
Dropbox та Open AI (2023):
Dropbox зіткнувся з обуренням за обмін даними користувачів з Open AI для тренування ШІ без явної згоди, що
спонукало користувачів вимикати цю функцію чи закривати облікові записи.
Регуляторні відповіді: аудити безпеки ЄС та США
Ці витоки спонукали до суворих норм. У ЄС Загальний регламент про захист даних (GDPR) зобов’язує до аудитів безпеки, резидентності даних і згоди користувачів, зі штрафами до 20 мільйонів євро або 4% річного доходу. У США закони на кшталт Каліфорнійського закону про конфіденційність споживачів (CCPA) та галузевих норм (наприклад, HIPAA, FINRA) вимагають регулярних аудитів для забезпечення захисту даних. Ці закони відображають потребу протидіяти зумовленій прибутком недбалості великих технокомпаній, як натякає критика Марксом зухвалості капіталу.
Ризики хмарного зберігання
Хмарні постачальники на кшталт AWS, якими користуються Dropbox та інші, вносять ризики:
- Несанкціонований доступ: умови AWS дозволяють Amazon отримувати доступ до даних користувачів, а неправильно налаштовані бакети S3 призводили до витоків.
- Експлуатація для тренування ШІ: компанії на кшталт Microsoft використовують дані LinkedIn для тренування ШІ, часто без прозорої згоди, викликаючи занепокоєння щодо конфіденційності.
- Ринкова маніпуляція: начебто практика Amazon аналізувати використання AWS для конкуренції з клієнтами експлуатує дані заради прибутку, підриваючи довіру.
Ці ризики підкреслюють потребу користувачів контролювати, де й як зберігаються їхні дані.
LightUp.Cloud: розширення контролю користувача
LightUp.Cloud пропонує безпечну альтернативу на власних серверах для помʼякшення ризиків обміну даними:
- Локальне зберігання: розміщуйте сервери локально або в обраних датацентрах, забезпечуючи резидентність даних і запобігаючи несанкціонованому доступу, на відміну від платформ на основі AWS.
- Надійна безпека: SSL-шифрування, ізоляція процесів через віртуальну машину Erlang і детальні засоби контролю доступу захищають дані, відповідаючи GDPR та CCPA.
- Журнали аудиту: відстежують усі операції з файлами для прозорості, підтримуючи регуляторні аудити.
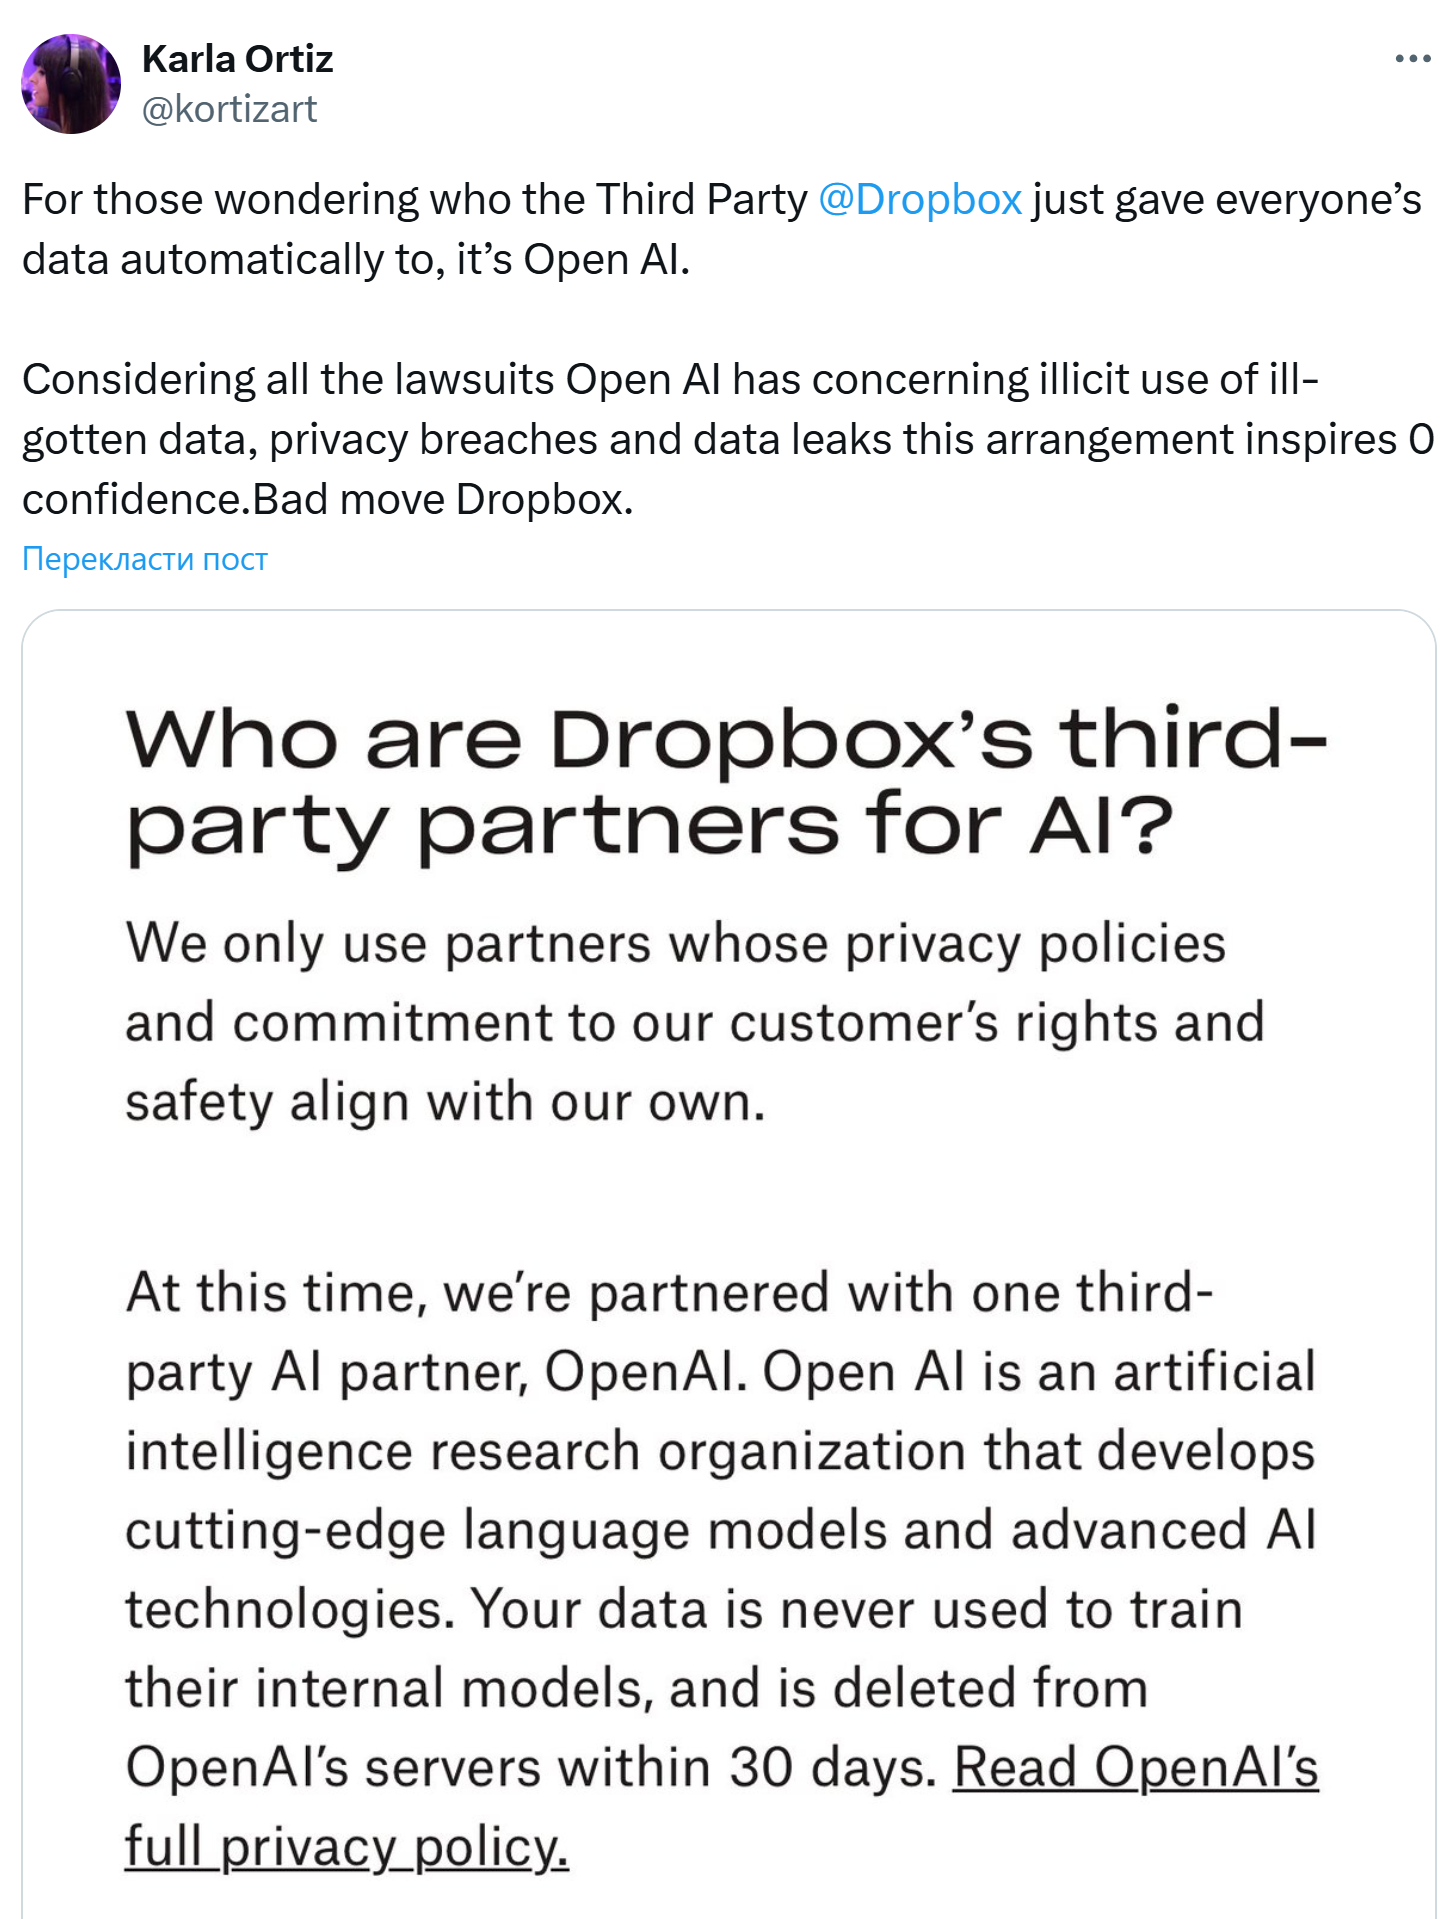
- Без експлуатації даних: дані ані продаються, ані індексуються для ШІ, на відміну від партнерства Dropbox з Open AI.
-
- Економічна ефективність: за 588 доларів на рік за 5 терабайтів і необмежену кількість користувачів воно заощаджує до п’яти разів порівняно з Dropbox Business (2250 доларів на рік).
- Гнучкість: архітектура з відкритим кодом і S3-сумісний API усувають привʼязку до постачальника, даючи користувачам змогу обирати своє рішення для зберігання.
Зі швидкістю до 10 гігабітів за секунду LightUp.Cloud забезпечує швидкий доступ до великих файлів, що ідеально для архітекторів чи постачальників медичних послуг.
Будуємо надійне майбутнє
Зумовлені прибутком практики роботи з даними великих технокомпаній, як застерігав Маркс, ставлять вигоду вище етики, призводячи до витоків і недовіри. LightUp.Cloud дає користувачам змогу зберігати дані локально, знати, хто має доступ, та уникати експлуатації, пропонуючи шлях до безпечного, прозорого керування даними. Розгортана в три кліки за допомогою Cloud Development Kit, вона надає доступне, високошвидкісне сховище для малого бізнесу. Відвідайте LightUp.Cloud , щоб узяти контроль над вашими даними вже сьогодні.